9月27日の15時41分。
この時刻を過ぎてからWindows版のPCランチャーを一度でも開いた人は、「勝利の女神: NIKKE」の確認対象に入っている。ランチャーが外から読み込むスクリプト4本が書き換えられていた。不正プログラムが入り込んだおそれがあると運営が11月4日に告知した。
毎晩PCでデイリーを片付けてから寝る指揮官ほど、背筋が冷える話になる。
何時間遊んだかで判定できると思ってた?運営が線を引いているのは、ランチャーを開いた日時の一点だけ。
スマホ版だけで遊んでいた人は、今回のPC確認から外れている。息をついていい。
9月27日15時41分が分岐点
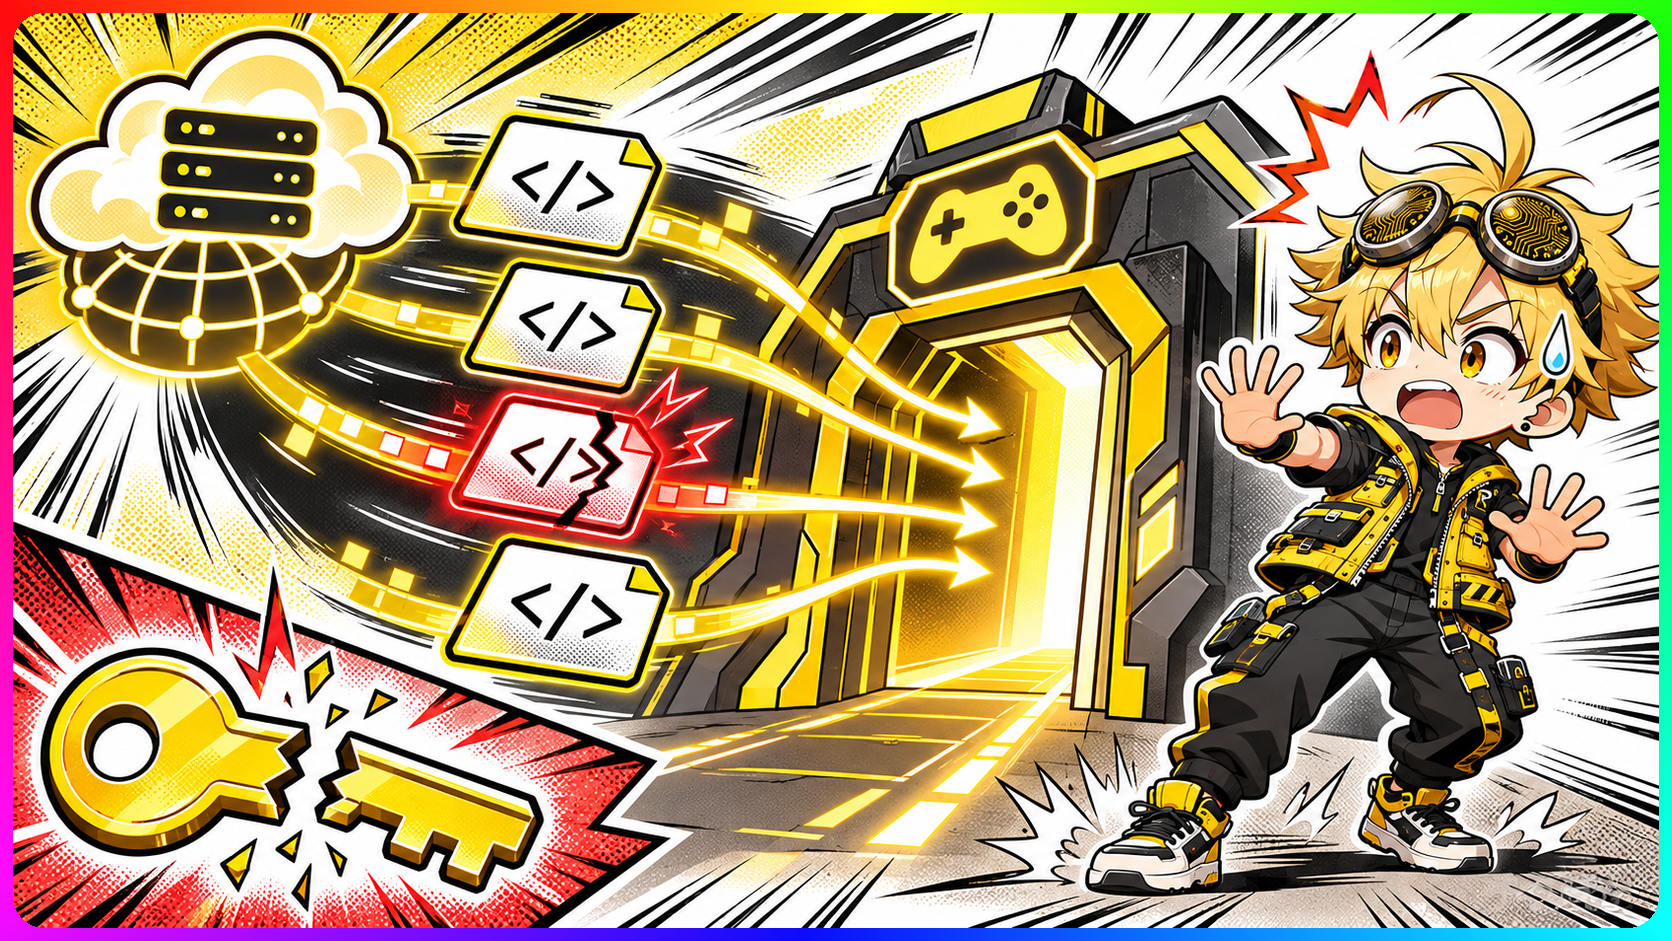
判定の軸は「Windows版PCランチャーを一度でも起動したか」の一本になる。インストールしてあっただけか、毎日遊んでいたかで自分を外すのは危ない。
一度でも、がいやらしい。
9月の終わりにちょっとガチャを回しただけの人も、ランチャーを起動していれば対象に入る。逆に同じアカウントでもスマホで遊んだ分は、本件の確認作業に入ってこない。
ただし公式の言葉は「侵入のおそれ」で止まっている。対象に入った全員が感染したと決まったわけでもない。
怖いのは、確かめないまま年末のイベントに突っ込むことのほうだと思う。
入口はゲームの外にあった
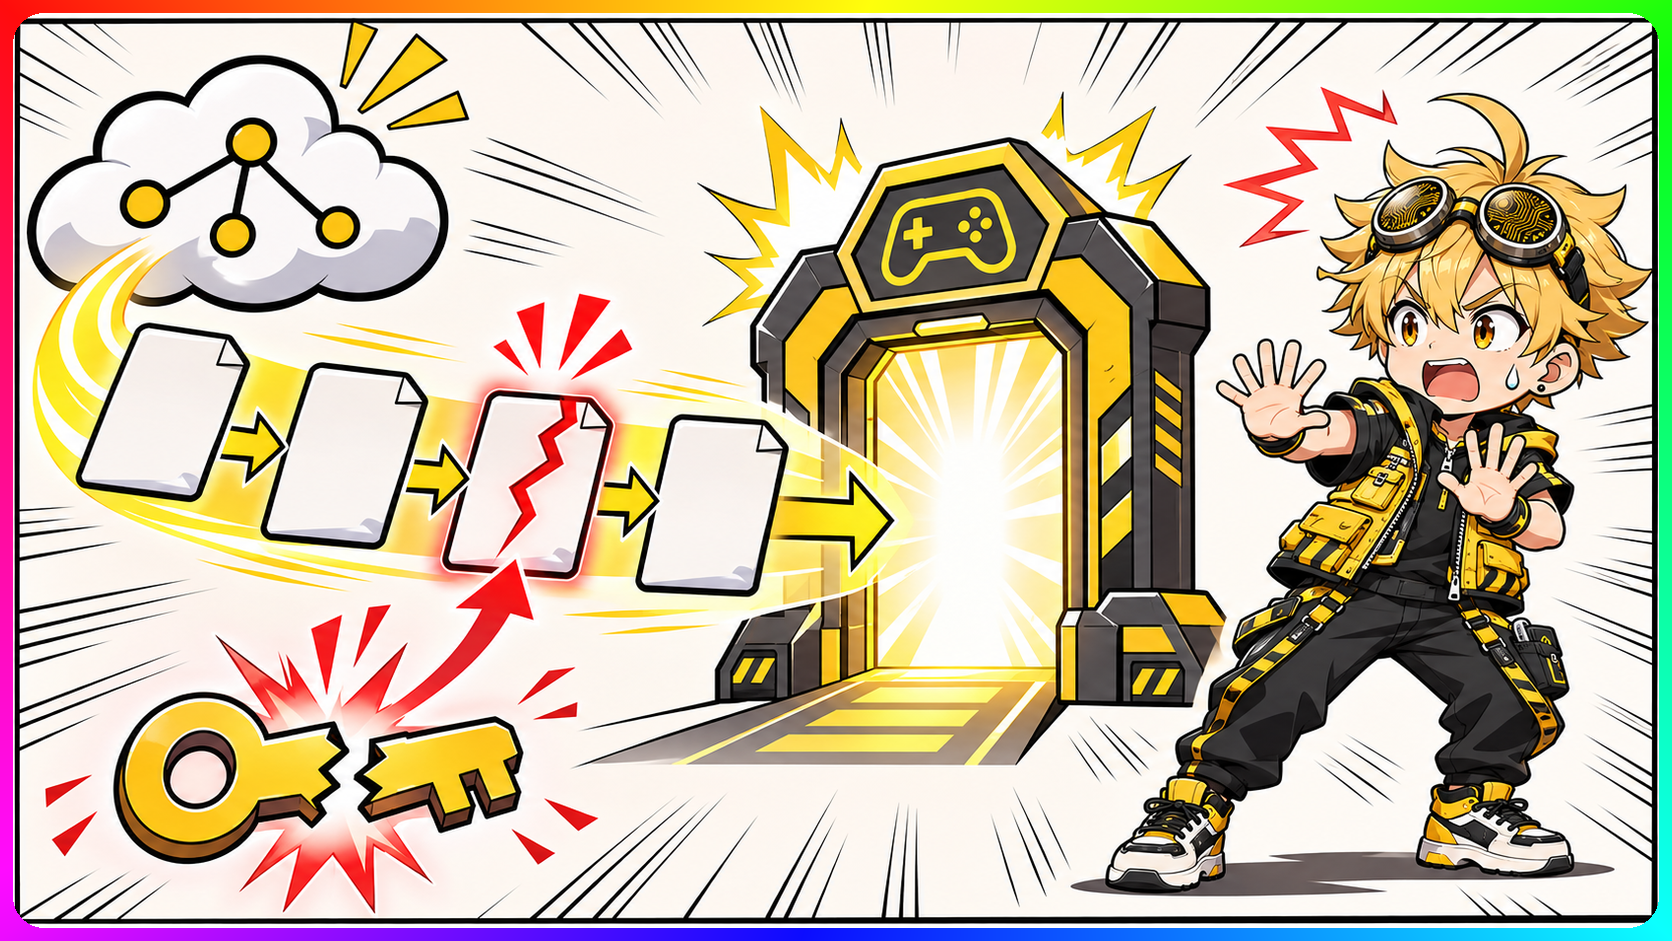
9月27日の午前に、ゲームサービスの一部で使っていた外部ドメインが第三者に乗っ取られた。同じ日の15時41分からわずか1分ほどで、ランチャーが公式CDNから取ってくるスクリプト4本が書き換えられている。
本体の扉に鍵をかけていても、横の通用口から入られた格好になる。
10月30日の未明からは、改ざんスクリプトを経由した不正プログラムの追加配布が始まった。運営が異常に気づいたのは11月4日の0時頃で、スクリプトの差し替えとCDNキャッシュの更新を同じ日のうちに終えている。
改ざんから検知まで1か月以上。長すぎない?
「最近は起動してないから平気」と10月の記憶だけで判断する人は、けっこう出るだろう。判定の起点は9月27日の午後まで遡る。
公式の看板を掲げたランチャーが、外の部品をそのまま信じて読み込んでいたわけだ。基本無料でも、課金で回っているゲームである。僕らがキャラの衣装に払った金のうち設計に回すべき分には、起動の入口を見張る門番の給料も入っていて当然だと思う。
ACE検査で終わりにしない
11月5日の8時から、検査と削除の機能を足した最新版ランチャーが公開された。自動で見てもらうなら、まずブラウザを全部終了してから最新版ランチャーを起動し、ACEの検査を走らせる。
検出のポップアップが出たら削除に同意する。そのあとにウイルス対策ソフトのフルスキャンと、Microsoft Defenderのオフラインスキャンを回す流れだ。
最後のスキャンを飛ばす人が一番多いはずだ。
ランチャーを更新して検査が通った時点で、もう終わった気分になる。でも公式の手順は追加のスキャンまで含めて一周になっている。
ブラウザを閉じ忘れると、一部のDLLが削除されずに残る。残ったDLLは実行されず、追加の危険も生まれない。
自動検査を使えない人には手動の確認手順も用意された。debug.logの中に「k2f_chan registered」という文字列があるかを調べるところから始まる。
見つかった場合はレジストリとChromeのユーザーデータ内のDLL、ランチャーのキャッシュを消していく。文字列が見つからなくても、フルスキャンとオフラインスキャンまでは続ける手順になっている。
レジストリを自己流でいじるのは怖すぎる。項目名は公式サポートのページから一字ずつ写すのが安全だと思う。
鍵の交換は別の端末で
PCの掃除が済んでも、アカウント側の鍵は別に替える必要がある。案内されているのはパスワードの変更と、APIキーやアクセストークンの破棄と再発行。
順番が肝になる。
おそれの残るPCでパスワードを打ち直すと、新しい鍵を同じ荒らされた部屋で作ることになる。変更は影響を受けていない別の端末か、確認を終えたPCでやる手順になっている。
君のPCのブラウザに保存したパスワード、いくつある?
趣味や仕事で開発をしている人は、そのPCで使ったキーやトークンの再発行まで抱えることになるだろう。金銭的な被害が出ていたら、運営のサポートへ連絡するよう案内されている。
スマホ版だけの人は今回の作業から外れている。PCランチャーを開いた人は、検査と追加スキャンと鍵の交換までやり切って初めて安心できる。今夜はデイリーを後回しにして、ブラウザを全部閉じてからACEの検査を走らせよう。